Думайте дважды, прежде чем подключать «устройство с бесплатными фильмами» к домашней сети
По мере того как онлайн-сервисы всё лучше отсекают вредоносный трафик, авторы атак и мошенники, стоящие за ними, обращают внимание на устройства, которые пользователи подключают к домашней сети по собственной воле. И речь здесь идёт не о безымянных USB-зарядниках и не о подозрительных «умных» розетках — речь идёт о целом классе медиаприставок, которые продаются как «бесплатные кинотеатры» с доступом к тысячам фильмов и сериалов «без подписки».
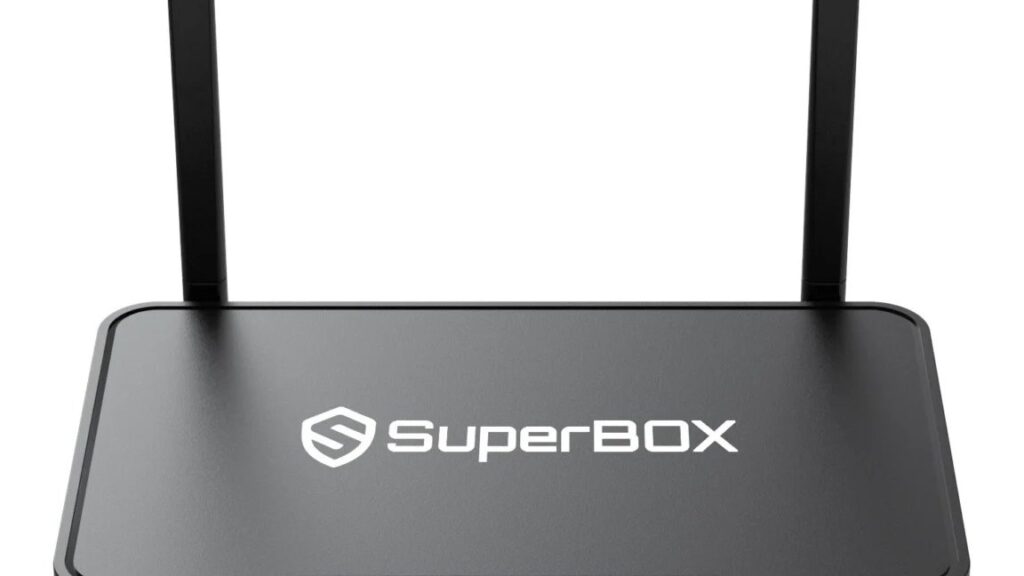
Внешне такие устройства выглядят вполне легитимно: аккуратная коробка, пульт, привычный интерфейс на базе Android или Linux, встроенные приложения популярных стриминговых сервисов. Продавцы активно продвигают их на маркетплейсах и в социальных сетях, обещая «всё за полцены» и «без рекламы». Однако за фасадом скрывается совсем другая инфраструктура. Многие из этих приставок ещё на заводе настроены на работу с пиратскими стриминговыми сервисами, и при первом включении пользователь видит россыпь «бесплатных» каналов и фильмов, недоступных ни на одном легальном сервисе.
С точки зрения безопасности проблема в том, что такие приставки почти всегда сконфигурированы так, чтобы поддерживать постоянное соединение с удалёнными серверами, через которые идёт пиратский трафик. Эти же серверы нередко используются для криптомайнинга, фишинга, распространения вредоносного ПО и DDoS-атак. В отчётах исследователей из Recorded Future, Bitdefender и нескольких университетских лабораторий описаны случаи, когда приставки «для бесплатных фильмов» работали как прокси для чужих кибератак, а их домашние сети становились частью ботнета, о существовании которого владелец даже не подозревал.
Ситуация осложняется тем, что многие из этих устройств изначально поставляются с устаревшими версиями Android, без актуальных патчей безопасности и с правами root, открытыми по умолчанию. Удалить вредоносные приложения штатными средствами зачастую невозможно: они «вшиты» в прошивку, а обновления приходят с тех самых сомнительных серверов, через которые идёт пиратский трафик. По сути, пользователь добровольно устанавливает себе в гостиную шлюз, через который третьи лица получают доступ к домашнему Wi-Fi, к личным данным и к любой технике, подключённой к той же сети.
Исследователи подчёркивают, что речь не идёт о единичных случаях. По приблизительным оценкам, только в Северной Америке и Европе установлены десятки миллионов подобных устройств, и значительная их доля по-прежнему работает в домашних сетях, где кроме ноутбуков и смартфонов есть камеры, термостаты, замки, роботы-пылесосы и другая «умная» техника. Любая уязвимость в медиаприставке становится потенциальной дверью во всю домашнюю сеть, и для опытного злоумышленника получить контроль над ней — вопрос часов, а не дней.
Эксперты по домашней кибербезопасности дают простой и повторяющийся набор рекомендаций: не покупать устройства, обещающие «бесплатный премиум-контент», особенно у продавцов, не указанных в официальных каталогах производителей; перед покупкой проверять репутацию бренда и наличие регулярных обновлений безопасности; после подключения нового устройства к домашней сети — менять пароль Wi-Fi, проверять список подключённых устройств в роутере и, по возможности, выносить IoT-гаджеты в отдельный VLAN. И, конечно, внимательно относиться к тому, какие разрешения запрашивает при первом запуске даже внешне безобидная «медиаштука», — иногда это самая честная подсказка о её реальных намерениях.
По материалам Ars Technica